Configura Unity Catalog con almacenamiento externo
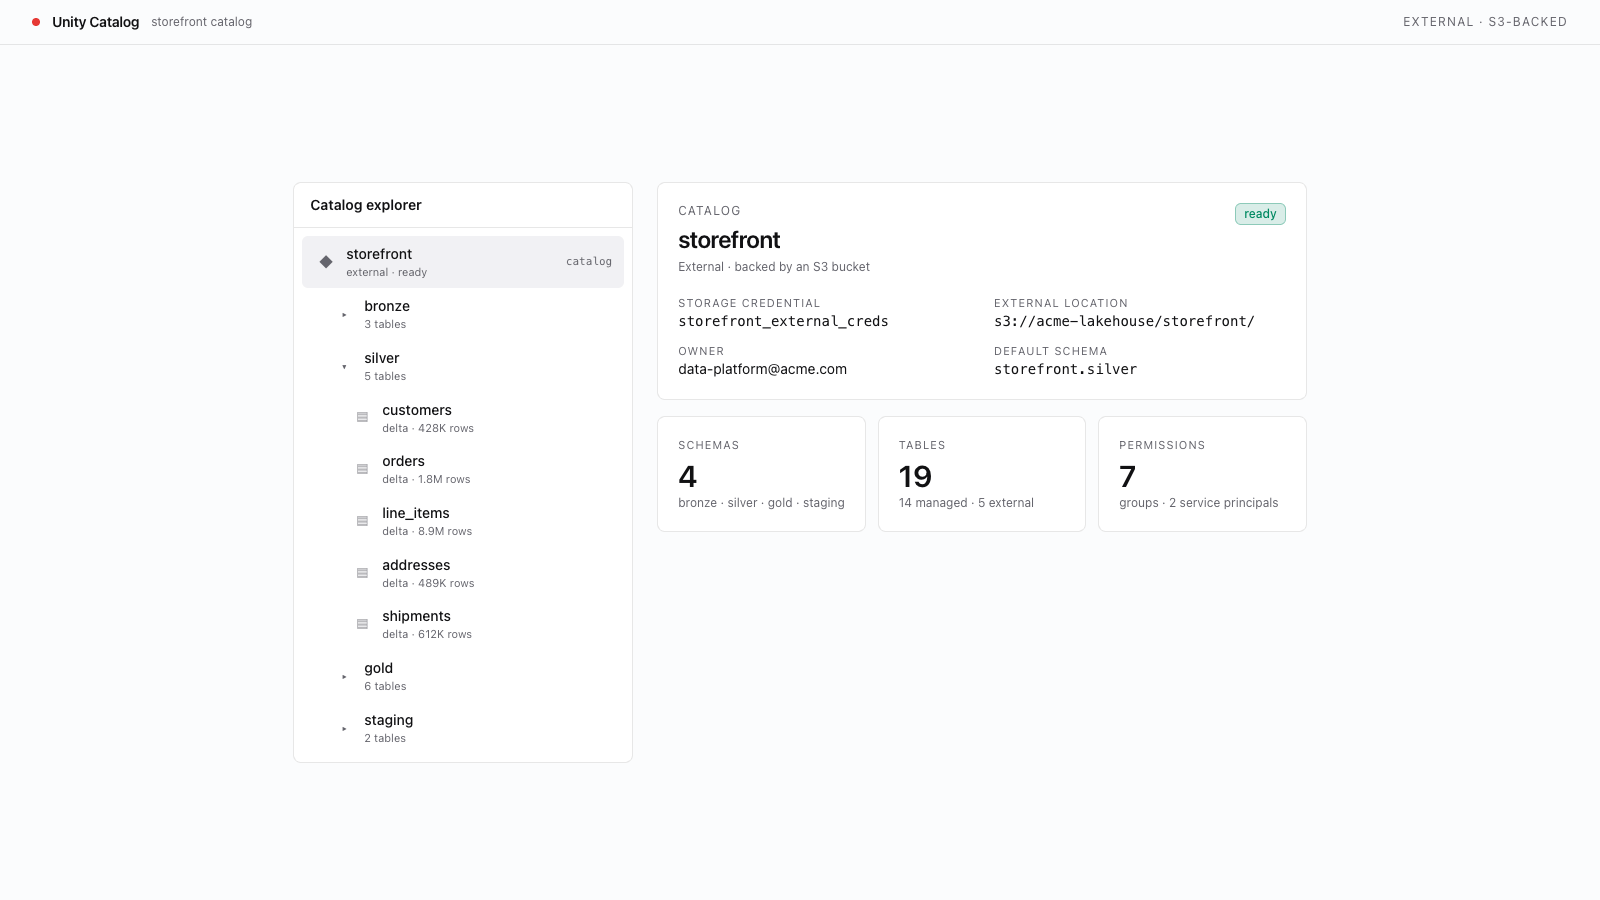
Crea un catálogo de Unity Catalog respaldado por un bucket de S3 externo con credenciales de almacenamiento, una ubicación externa y un esquema preparado para tablas de Lakehouse.
Crea con IA
- Copia el prompt siguiente
- Pégalo en Cursor, Claude Code, Codex o cualquier agente de programación
- Tu agente lo crea y te hace preguntas durante el proceso para que el resultado sea exactamente el que quieres
¿No conoces las plantillas? Más información aquí
Al finalizar, tendrás:
- Un rol de IAM que otorga a Databricks acceso a tu bucket de S3
- Una credencial de almacenamiento y una ubicación externa registradas en Unity Catalog
- Un catálogo de Unity Catalog que usa tu bucket externo de S3 como raíz de almacenamiento
- Infraestructura lista para Sync Tables, acceso entre cuentas o políticas de ciclo de vida personalizadas
Prerequisites
Este template crea un catálogo de Unity Catalog respaldado por un bucket externo de S3 y requiere privilegios específicos de AWS tanto en Databricks como en AWS IAM.
- Workspace de AWS. Este template usa S3 e IAM; no aplica a workspaces de Azure ni de GCP. Confirma que el host de tu workspace sea
*.cloud.databricks.com. - Unity Catalog habilitado en el workspace. Ejecuta
databricks catalogs list --profile <PROFILE>y comprueba que el comando se complete correctamente y que aparezca al menos un catálogo (por ejemplo, el catálogo predeterminado de tu workspace). Un errornot enabledindica que el workspace no está asociado a un metastore de Unity Catalog. - Privilegios de metastore para crear credenciales y catálogos. Necesitas
CREATE STORAGE CREDENTIAL,CREATE EXTERNAL LOCATIONyCREATE_CATALOGsobre el metastore. Si alguna llamada de la CLI en este template devuelvePERMISSION_DENIED, pide al administrador del metastore que te otorgue el privilegio que falta. - Un bucket de S3 y un rol de IAM en la misma región de AWS que tu workspace. El bucket puede estar en otra cuenta de AWS: precisamente el acceso entre cuentas es lo que proporciona el rol de IAM de la credencial de almacenamiento. El template explica cómo apuntar una credencial de almacenamiento al rol de IAM; ya debes contar con permisos en AWS para crear el rol y la política.