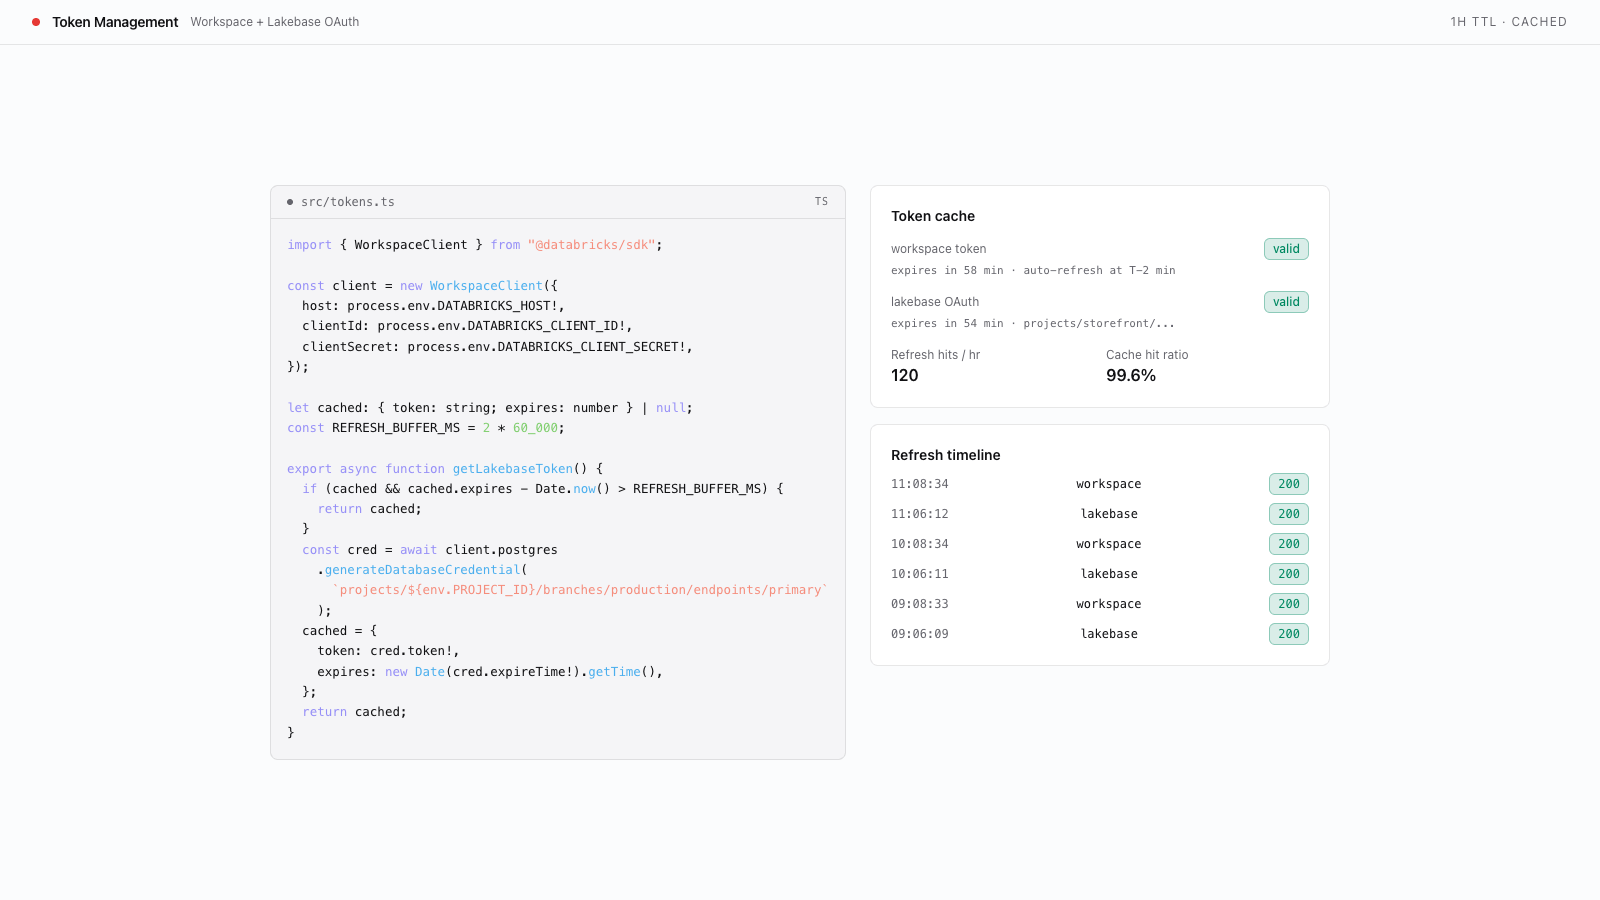
Gestion des jetons Lakebase
Implémentez des flux de jetons d’identification Lakebase et d’espace de travail mis en cache pour sécuriser l’accès à Postgres dans les déploiements hors plateforme.
Créer avec l’IA
- Copiez le prompt ci-dessous
- Collez-le dans Cursor, Claude Code, Codex ou tout autre agent de codage
- Votre agent la crée en posant des questions au fil du processus afin que le résultat corresponde exactement à vos attentes
Vous découvrez les modèles ? En savoir plus ici
Au terme de ce guide, vous disposerez :
- D'un gestionnaire de tokens qui récupère et met en cache les identifiants Lakebase Postgres, avec actualisation automatique avant expiration
- De la prise en charge de l'authentification par token direct (développement local) et de l'OAuth M2M (production)
- D'un script facultatif de développement local pour actualiser le token de votre workspace dans votre fichier d'environnement
Prerequisites
Ce modèle récupère et met en cache les identifiants Lakebase Postgres depuis un processus Node.js. Vérifiez que ces fonctionnalités du workspace Databricks sont activées avant de commencer.
- Lakebase Postgres disponible. Exécutez
databricks postgres list-projects --profile <PROFILE>et vérifiez que la commande aboutit. Une erreurnot enabledsignifie que Lakebase n'est pas disponible pour cette identité. - Un projet Lakebase provisionné. Suivez d'abord le modèle Create a Lakebase Project afin d'obtenir un chemin de ressource
LAKEBASE_ENDPOINTà transmettre à l'API des identifiants. - Une configuration de gestion des variables d'environnement. Suivez d'abord le modèle Lakebase Env Management for Off-Platform Apps — ce modèle importe le module
envvalidé et exige queDATABRICKS_HOST,LAKEBASE_ENDPOINTainsi queDATABRICKS_TOKENouDATABRICKS_CLIENT_ID+DATABRICKS_CLIENT_SECRETsoient définis.