Lakebaseトークン管理
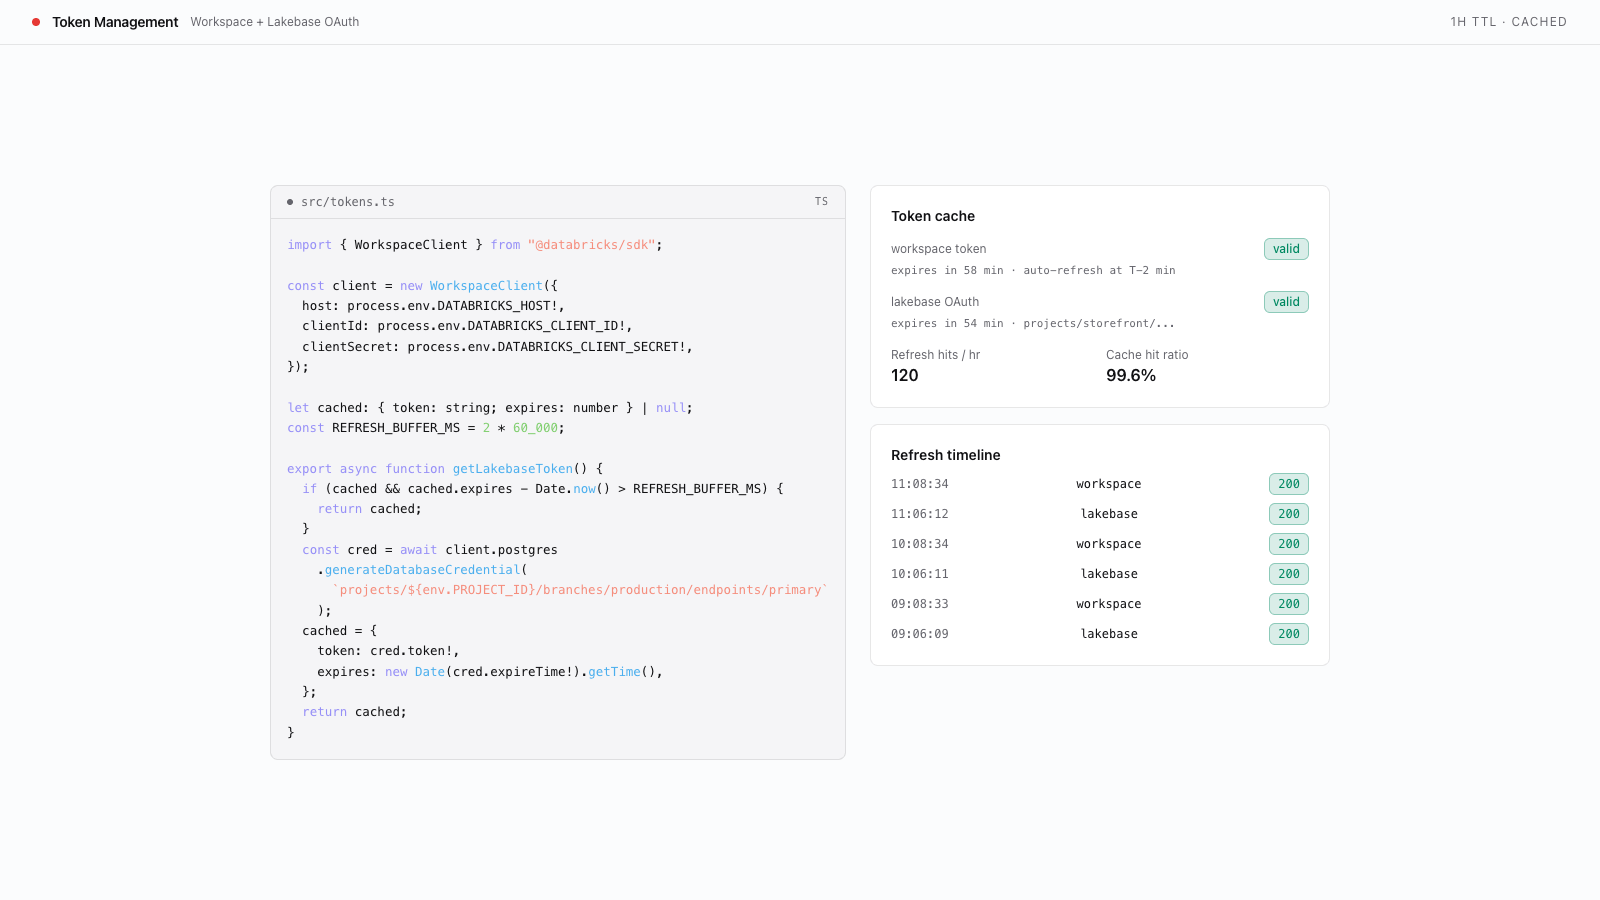
プラットフォーム外デプロイで安全にPostgresへアクセスするため、キャッシュされたworkspaceおよびLakebaseの認証トークンフローを実装します。
AI で構築する
- 以下のプロンプトをコピーします
- Cursor、Claude Code、Codex、または任意のコーディングエージェントに貼り付けます
- エージェントが途中で質問しながら、希望どおりのものを構築します
テンプレートを初めて使う方へ:こちらで詳しく見る
完了すると、次のものが得られます。
- Lakebase Postgres の資格情報を取得・キャッシュし、有効期限前に自動更新するトークンマネージャー
- 直接トークン認証 (ローカル開発) と M2M OAuth (本番環境) のサポート
- env ファイル内のワークスペーストークンを更新するためのローカル開発用スクリプト (任意)
Prerequisites
このテンプレートは、Node.js プロセスから Lakebase Postgres の認証情報を取得してキャッシュします。開始前に、Databricks ワークスペースで次の機能が有効になっていることを確認してください。
- Lakebase Postgres が利用可能であること。
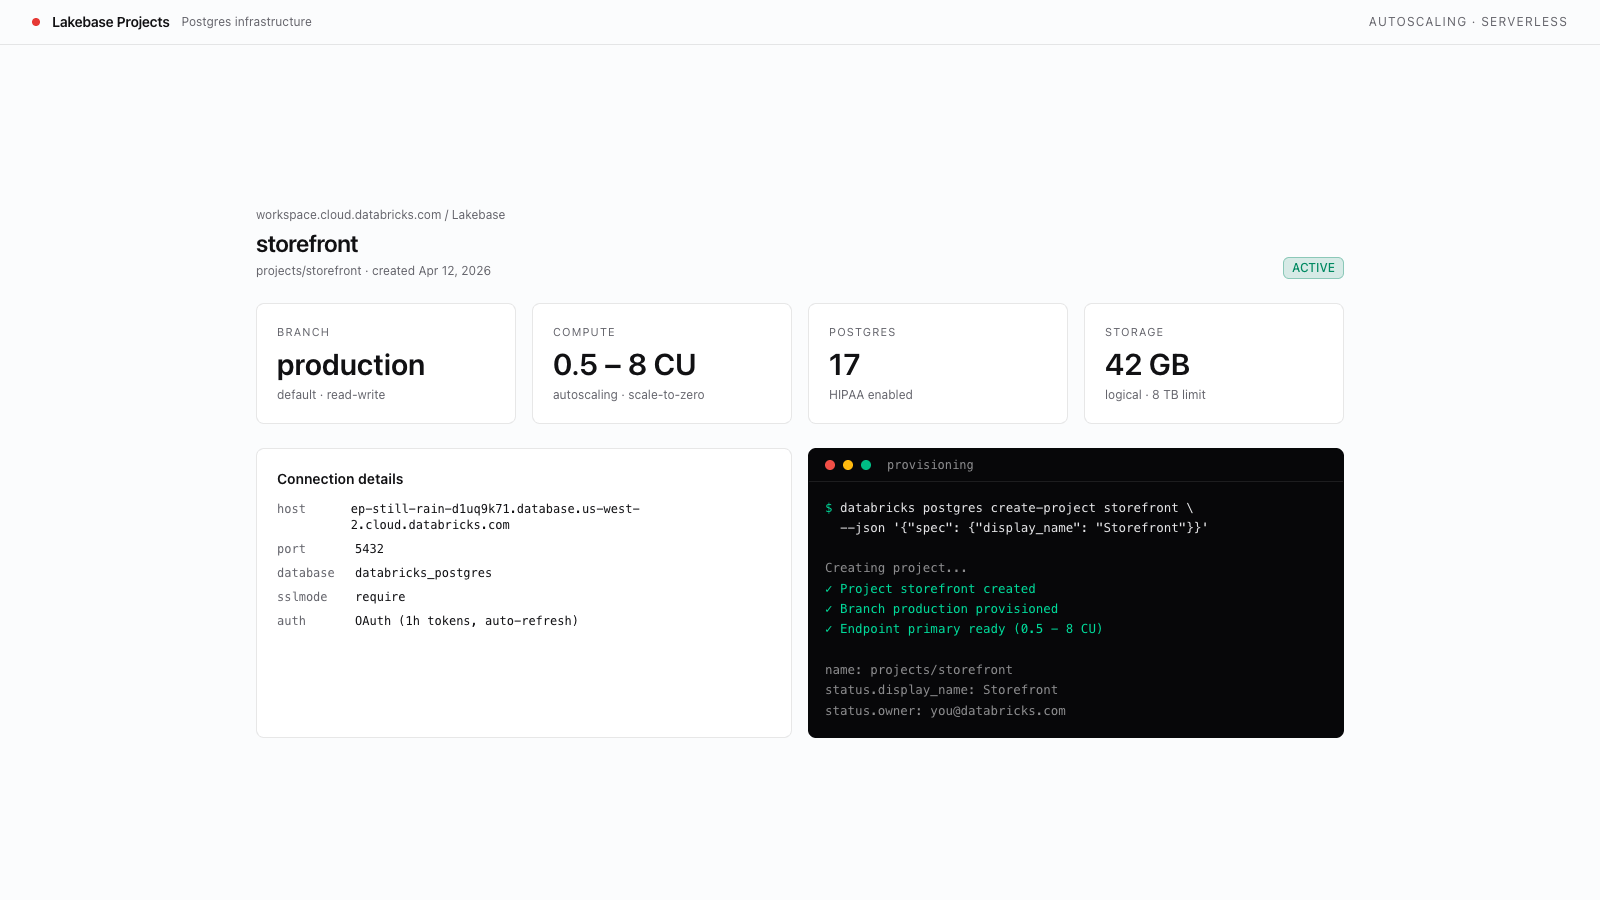
databricks postgres list-projects --profile <PROFILE>を実行し、コマンドが成功することを確認します。not enabledエラーが出る場合、この ID では Lakebase を利用できません。 - プロビジョニング済みの Lakebase project があること。 先に Create a Lakebase Project テンプレートを完了し、認証情報 API に渡す
LAKEBASE_ENDPOINTのリソースパスを用意しておきます。 - 環境変数管理の setup が済んでいること。 先に Lakebase Env Management for Off-Platform Apps テンプレートを完了してください。このテンプレートは検証済みの
envモジュールをインポートし、DATABRICKS_HOST、LAKEBASE_ENDPOINT、およびDATABRICKS_TOKENまたはDATABRICKS_CLIENT_ID+DATABRICKS_CLIENT_SECRETのいずれかが設定されていることを前提とします。