外部ストレージでUnity Catalogをセットアップする
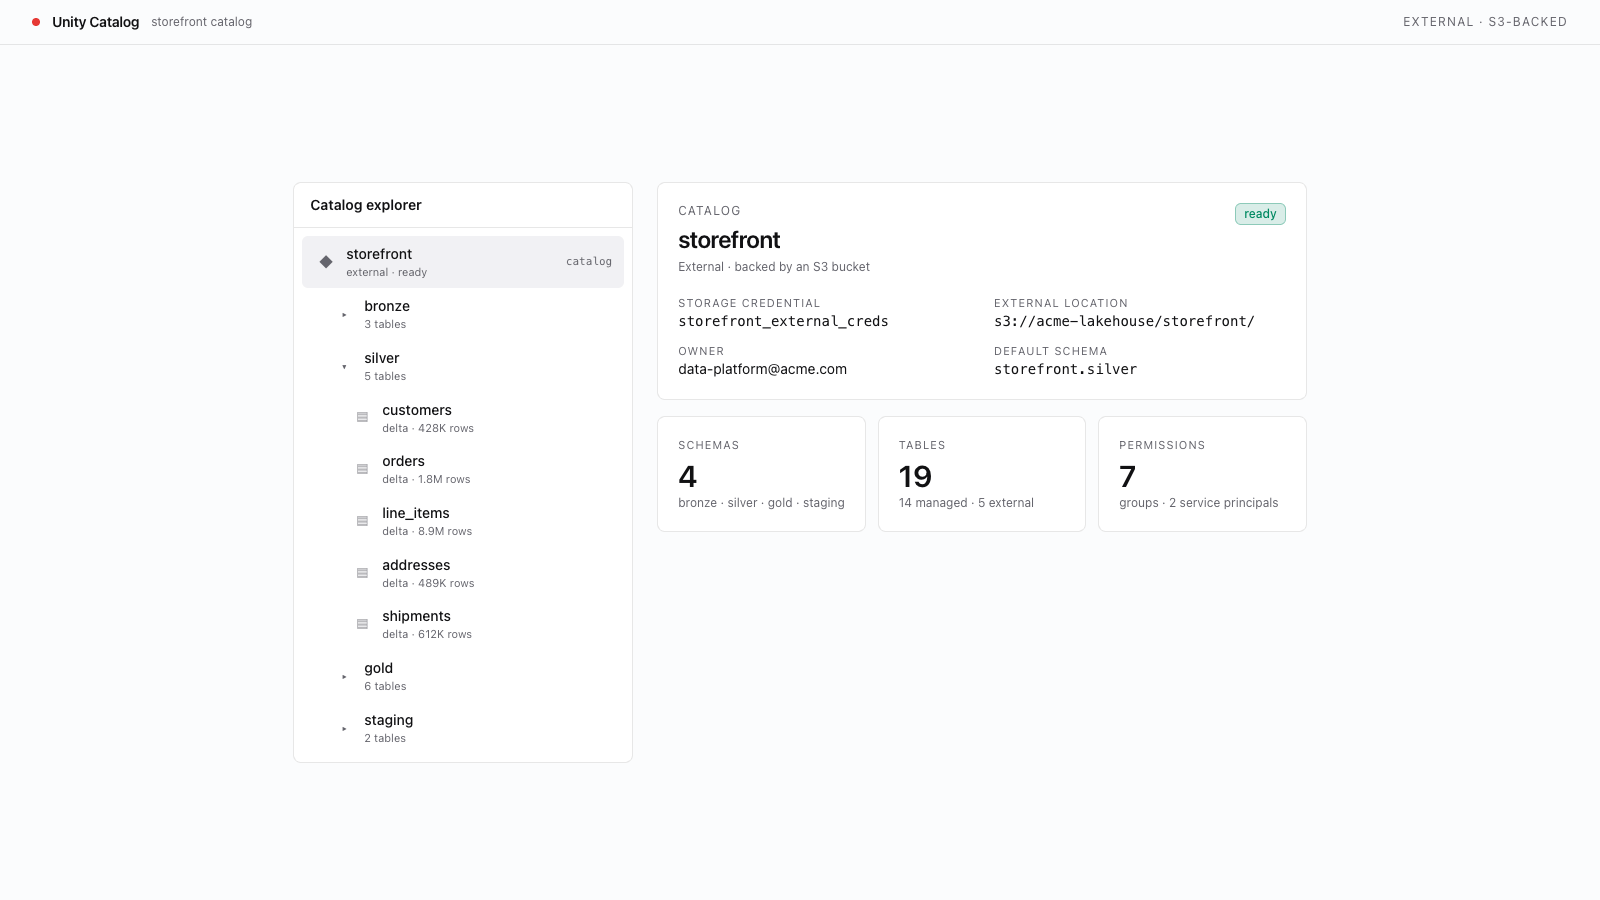
ストレージ認証情報、外部ロケーション、レイクハウステーブル用のスキーマを備えた外部S3バケットを基盤とするUnity Catalogカタログを作成します。
AI で構築する
- 以下のプロンプトをコピーします
- Cursor、Claude Code、Codex、または任意のコーディングエージェントに貼り付けます
- エージェントが途中で質問しながら、希望どおりのものを構築します
テンプレートを初めて使う方へ:こちらで詳しく見る
完了すると、次のものが揃います。
- Databricks に S3 バケットへのアクセスを許可する IAM ロール
- Unity Catalog に登録されたストレージ資格情報と外部ロケーション
- 外部 S3 バケットをストレージルートとして使用する Unity Catalog カタログ
- Sync Tables、クロスアカウントアクセス、カスタムライフサイクルポリシーに対応できるインフラストラクチャ
Prerequisites
このテンプレートは、外部 S3 バケットをバックエンドとする Unity Catalog カタログを作成します。Databricks と AWS IAM の両方で AWS 固有の権限が必要です。
- AWS ワークスペースであること。 このテンプレートは S3 と IAM を使用するため、Azure や GCP のワークスペースには適用されません。ワークスペースのホストが
*.cloud.databricks.comであることを確認してください。 - ワークスペースで Unity Catalog が有効になっていること。
databricks catalogs list --profile <PROFILE>を実行し、コマンドが成功して少なくとも 1 つのカタログ (ワークスペースの既定のカタログなど) が表示されることを確認します。not enabledエラーが返る場合、そのワークスペースは Unity Catalog メタストアに接続されていません。 - 資格情報とカタログを作成するためのメタストア権限があること。 メタストアに対する
CREATE STORAGE CREDENTIAL、CREATE EXTERNAL LOCATION、CREATE_CATALOGが必要です。このテンプレート内のいずれかの CLI 呼び出しがPERMISSION_DENIEDを返す場合は、メタストア管理者に不足している権限の付与を依頼してください。 - ワークスペースと同じ AWS リージョンに S3 バケットと IAM ロールがあること。 バケットは別の AWS アカウントにあっても構いません。クロスアカウントアクセスは、ストレージ資格情報の IAM ロールによって実現されます。このテンプレートではストレージ資格情報を IAM ロールに紐付ける手順を説明しますが、ロールとポリシーを作成する権限を AWS 側であらかじめ保持している必要があります。